
Wie zich bezighoudt met AI-governance komt voortdurend termen tegen als wetgeving, regelgeving, principes, standaarden en frameworks. Ze worden vaak door elkaar gebruikt, maar betekenen niet hetzelfde. Het verschil wordt duidelijker met een eenvoudige vergelijking: denk aan verkeer. Wetgeving bepaalt wat juridisch moet, regels maken dat concreet, principes geven richting, standaarden beschrijven hoe je iets structureel organiseert en frameworks helpen om governance praktisch in te richten.
AI-governance heeft ondertussen zijn eigen woordenboek gekregen. Bedrijven spreken over AI-wetgeving, AI-regelgeving, principes voor verantwoorde AI, standaarden zoals ISO/IEC 42001 en ISO/IEC 23894, en frameworks zoals de Europese Assessment List for Trustworthy Artificial Intelligence, beter bekend als ALTAI.
Omdat al die begrippen over regels, risico’s en verantwoord gebruik gaan, lijken ze op elkaar. Toch spelen ze een andere rol. Een eenvoudige manier om dat verschil te begrijpen, is AI-governance te vergelijken met verkeer.
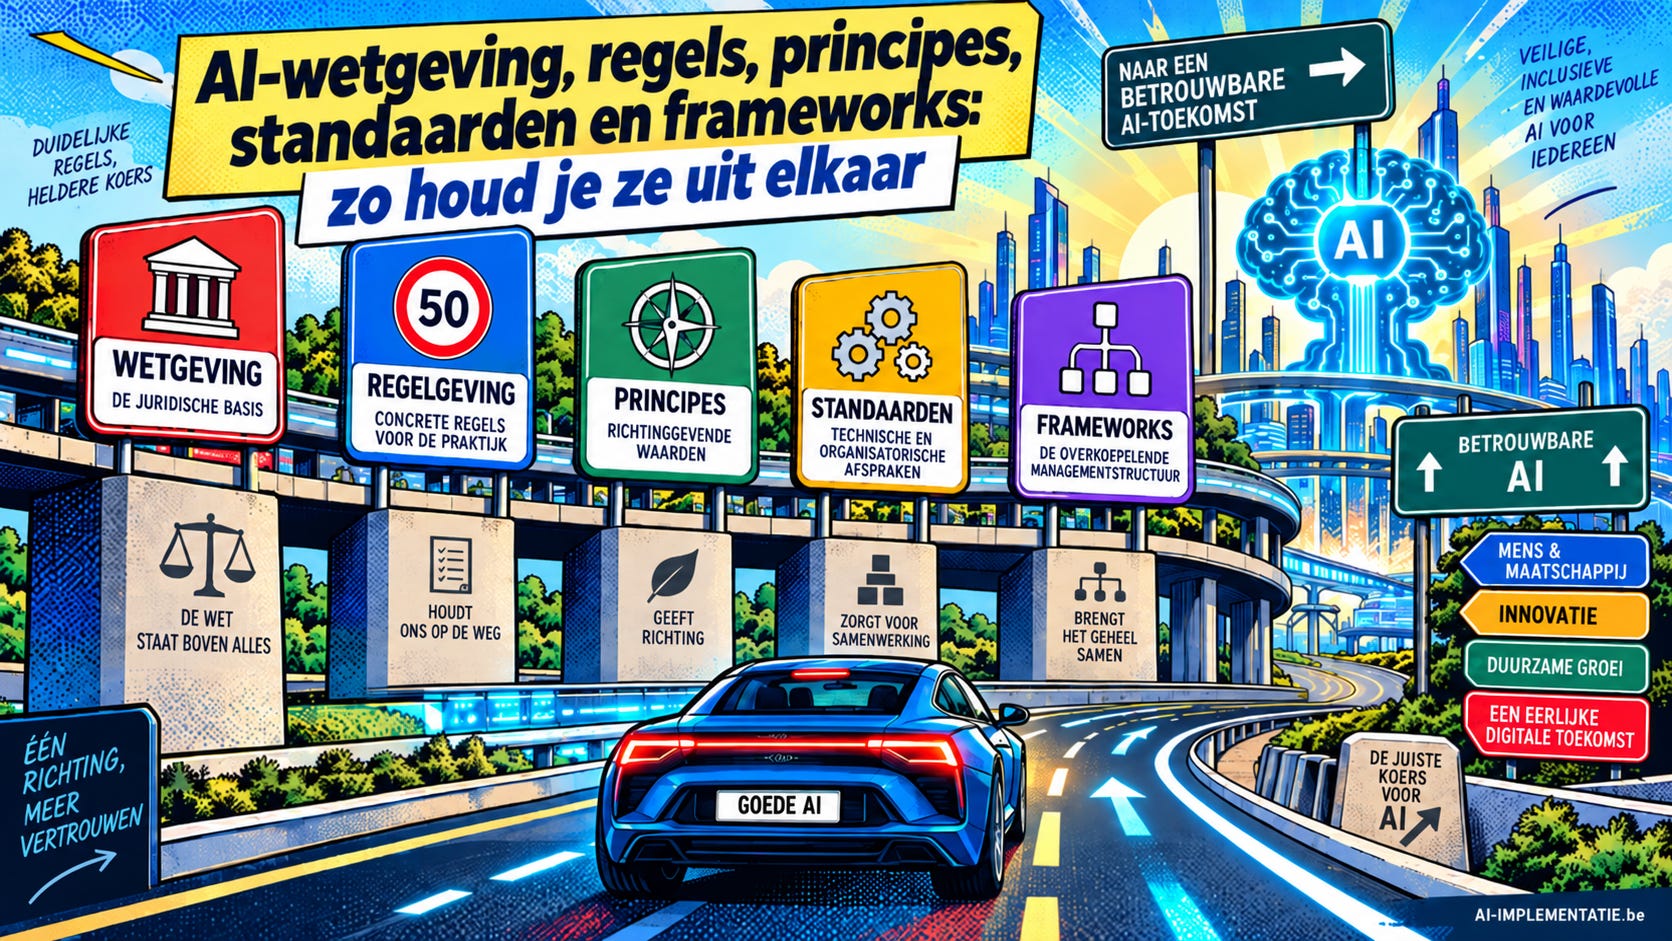
Voor de voorbereidingen van de inhoud en creatie van de visuals wordt (uiteraard) gebruikgemaakt van generatieve AI.
AI-wetgeving bepaalt wat juridisch verplicht is
Wetgeving vormt de juridische basis. Denk aan autorijden. Wie op de openbare weg rijdt, moet voldoen aan wettelijke verplichtingen. Je kunt niet besluiten om een toepasselijke verkeerswet te negeren omdat je het er persoonlijk niet mee eens bent.
Voor AI geldt hetzelfde. Wanneer een wet van toepassing is op een organisatie of AI-systeem, ontstaan juridische verplichtingen. Een belangrijk Europees voorbeeld is de EU AI Act. Die bepaalt onder meer welke AI-praktijken verboden zijn, welke systemen als hoog risico worden beschouwd en welke verplichtingen gelden voor verschillende partijen in de AI-keten.
Het belangrijkste verschil met de andere begrippen is dus eenvoudig: wetgeving is niet vrijblijvend.
Regelgeving vertaalt juridische doelen naar concrete vereisten
In het dagelijkse taalgebruik lopen ‘wet’ en ‘regelgeving’ vaak door elkaar. Juridisch is het onderscheid bovendien afhankelijk van het rechtsstelsel.
De verkeersanalogie blijft wel bruikbaar. Een brede wettelijke verplichting om veilig aan het verkeer deel te nemen krijgt in de praktijk concretere regels: maximumsnelheden, voorrangsregels, stoplichten en technische eisen.
Bij AI gebeurt iets vergelijkbaars. Regels kunnen concreet voorschrijven hoe organisaties moeten omgaan met onder meer risicobeheer, documentatie, transparantie, monitoring en menselijk toezicht.
Belangrijk voor Europa is wel dat de AI Act zelf juridisch een EU-verordening is. De tegenstelling tussen ‘wet’ en ‘verordening’ is daarom niet altijd zo scherp als eenvoudige governance-overzichten suggereren. Praktisch kun je het verschil beter zien als juridische verplichtingen versus de gedetailleerde eisen waarmee die verplichtingen worden uitgevoerd.
AI-principes beschrijven wat goede AI zou moeten zijn
Principes zitten op een ander niveau. Bij verkeer kunnen principes bijvoorbeeld zijn dat wegen veilig moeten zijn, kwetsbare weggebruikers bescherming verdienen en bestuurders verantwoordelijk moeten handelen.
Principes vertellen vooral waar we naartoe willen. Voor AI komen begrippen terug als eerlijkheid, transparantie, veiligheid, verantwoordelijkheid, privacy, menselijke autonomie.
Zulke principes zijn belangrijk omdat ze richting geven aan beleid en ontwerpbeslissingen. Maar een principe als ‘AI moet transparant zijn’ vertelt een ontwikkelaar nog niet automatisch welke controles moeten worden uitgevoerd of welke documentatie moet worden bijgehouden. Daarvoor zijn concretere instrumenten nodig.
Standaarden maken governance systematisch
Een standaard gaat een stap verder. Stel dat iedereen het erover eens is dat wegen veilig moeten zijn. Dan heb je nog afspraken nodig over ontwerp, signalering, inspectie, materiaalgebruik en veiligheidsprocedures.
Dat is vergelijkbaar met de rol van standaarden in AI. Een bekend voorbeeld is ISO/IEC 42001:2023. Deze internationale standaard bevat eisen voor het opzetten, implementeren, onderhouden en voortdurend verbeteren van een AI-managementsysteem binnen een organisatie.
Zo’n standaard helpt organisaties om hun AI-governance structureel te organiseren. Denk aan verantwoordelijkheden, beleid, risicoprocessen, controles, evaluaties en continue verbetering.
Voor het meer specifieke beheer van AI-risico’s bestaat daarnaast ISO/IEC 23894:2023. Deze standaard biedt richtlijnen voor het identificeren, analyseren, beoordelen, behandelen en monitoren van risico’s die samenhangen met AI.
De twee standaarden hebben dus een verschillende maar aanvullende functie:
- ISO/IEC 42001 richt zich op het volledige AI-managementsysteem van een organisatie;
- ISO/IEC 23894 gaat specifieker in op het proces van AI-risicobeheer.
Hoewel deze ISO-normen internationaal zijn en niet uitsluitend Europees, sluiten ze goed aan bij de Europese benadering van risicogebaseerde AI-governance.
Een belangrijk verschil is dat een standaard op zichzelf niet hetzelfde is als een wet. Een organisatie kan bijvoorbeeld vrijwillig een ISO-standaard invoeren. Tegelijk kan wetgeving, een contract of een klant vereisen dat bepaalde normen worden gevolgd.
Frameworks helpen om AI-governance operationeel te maken
Dan zijn er nog frameworks. Een verkeersbeheerder heeft niet alleen afzonderlijke regels nodig, maar ook een manier om het hele systeem te organiseren: risicoanalyse, incidentmanagement, monitoring, verantwoordelijkheden en verbetering.
Een AI-framework doet iets vergelijkbaars. Een Europees voorbeeld is de Assessment List for Trustworthy Artificial Intelligence, kortweg ALTAI. Deze beoordelingslijst werd ontwikkeld op initiatief van de Europese Commissie en helpt organisaties om na te gaan of hun AI-systemen aansluiten bij de Europese principes voor betrouwbare en mensgerichte AI.
ALTAI behandelt onderwerpen zoals: menselijke autonomie en toezicht, technische robuustheid en veiligheid, privacy en datagovernance, transparantie, diversiteit, non-discriminatie en rechtvaardigheid, maatschappelijk en ecologisch welzijn, verantwoordelijkheid en verantwoording.
Het framework vertaalt algemene principes naar concrete vragen waarmee organisaties hun AI-systemen, processen en governancepraktijken kunnen beoordelen.
Frameworks geven organisaties dus een manier om governanceprocessen te ordenen. Ze kunnen aangeven welke onderwerpen moeten worden onderzocht, welke rollen nodig zijn en hoe risico’s gedurende de levenscyclus van een AI-systeem kunnen worden opgevolgd.
Een framework maakt je niet automatisch compliant
Hier ontstaat een van de meest voorkomende misverstanden. Een organisatie kan zeggen: “Wij gebruiken een AI-governanceframework, dus we zijn compliant.” Die conclusie klopt niet automatisch.
Een framework kan helpen om risico’s en controles te structureren, maar bepaalt niet noodzakelijk welke wettelijke verplichtingen op een specifieke organisatie of AI-toepassing rusten.
Ook ALTAI is in de eerste plaats een vrijwillig beoordelingsinstrument. Het kan organisaties helpen om mogelijke tekortkomingen te ontdekken, maar het vormt op zichzelf geen bewijs dat aan alle verplichtingen van de EU AI Act, de AVG of andere toepasselijke regelgeving is voldaan.
Hetzelfde geldt voor de implementatie of certificering van een standaard. Een organisatie kan een uitstekend managementsysteem hebben en toch een specifieke wettelijke verplichting verkeerd interpreteren of uitvoeren.
Compliance vereist daarom altijd een afzonderlijke beoordeling van onder meer: de rol van de organisatie in de AI-keten, het toepassingsgebied van de regelgeving, de risicoclassificatie van het AI-systeem, de concrete wettelijke verplichtingen, de getroffen technische en organisatorische maatregelen, het beschikbare bewijs dat die maatregelen werkelijk worden uitgevoerd.
Organisaties hebben meestal meerdere lagen tegelijk nodig
In volwassen AI-governance staan deze vijf begrippen daarom niet tegenover elkaar. Ze vullen elkaar aan.
Wetgeving en regelgeving bepalen welke verplichtingen gelden.
Principes definiëren welke waarden een organisatie belangrijk vindt.
Standaarden helpen om managementprocessen, controles en risicobeheer consistent in te richten.
Frameworks bieden een praktische structuur om risico’s, rollen en governanceactiviteiten te beoordelen en te organiseren.
Een Europese organisatie kan dus tegelijkertijd de EU AI Act moeten naleven, eigen principes voor verantwoord AI-gebruik hanteren, ISO/IEC 42001 gebruiken voor haar AI-managementsysteem, ISO/IEC 23894 toepassen voor risicobeheer en ALTAI gebruiken als praktisch beoordelingsinstrument.
AI-governance werkt juist wanneer juridische verplichtingen, organisatorische principes, technische controles en dagelijkse processen met elkaar verbonden worden.