
De Europese Commissie heeft ChatGPT onlangs aangewezen als een zeer grote online zoekmachine onder de Digital Services Act. Daarmee krijgt OpenAI naast de regels van de AI Act ook te maken met de strengste verplichtingen uit de DSA. Voor organisaties die ChatGPT gebruiken verandert hun eigen juridische rol daardoor niet automatisch. Wel wordt het belangrijker om onderscheid te maken tussen verplichtingen van OpenAI als aanbieder en de eigen verantwoordelijkheden als gebruiker of deployer van AI.
ChatGPT is nu dus officieel eenVery Large Online Search Engine, of VLOSE, onder de Digital Services Act. De reden is duidelijk: ChatGPT Search telt in de Europese Unie inmiddels ongeveer 159,1 miljoen gemiddeld maandelijks actieve gebruikers, ruim boven de wettelijke drempel van 45 miljoen.
OpenAI krijgt na de aanwijzing vier maanden om te voldoen aan de extra verplichtingen die gelden voor zeer grote zoekmachines. Dat betekent dat de strengere DSA-regels uiterlijk tegen begin 2027 operationeel moeten zijn.
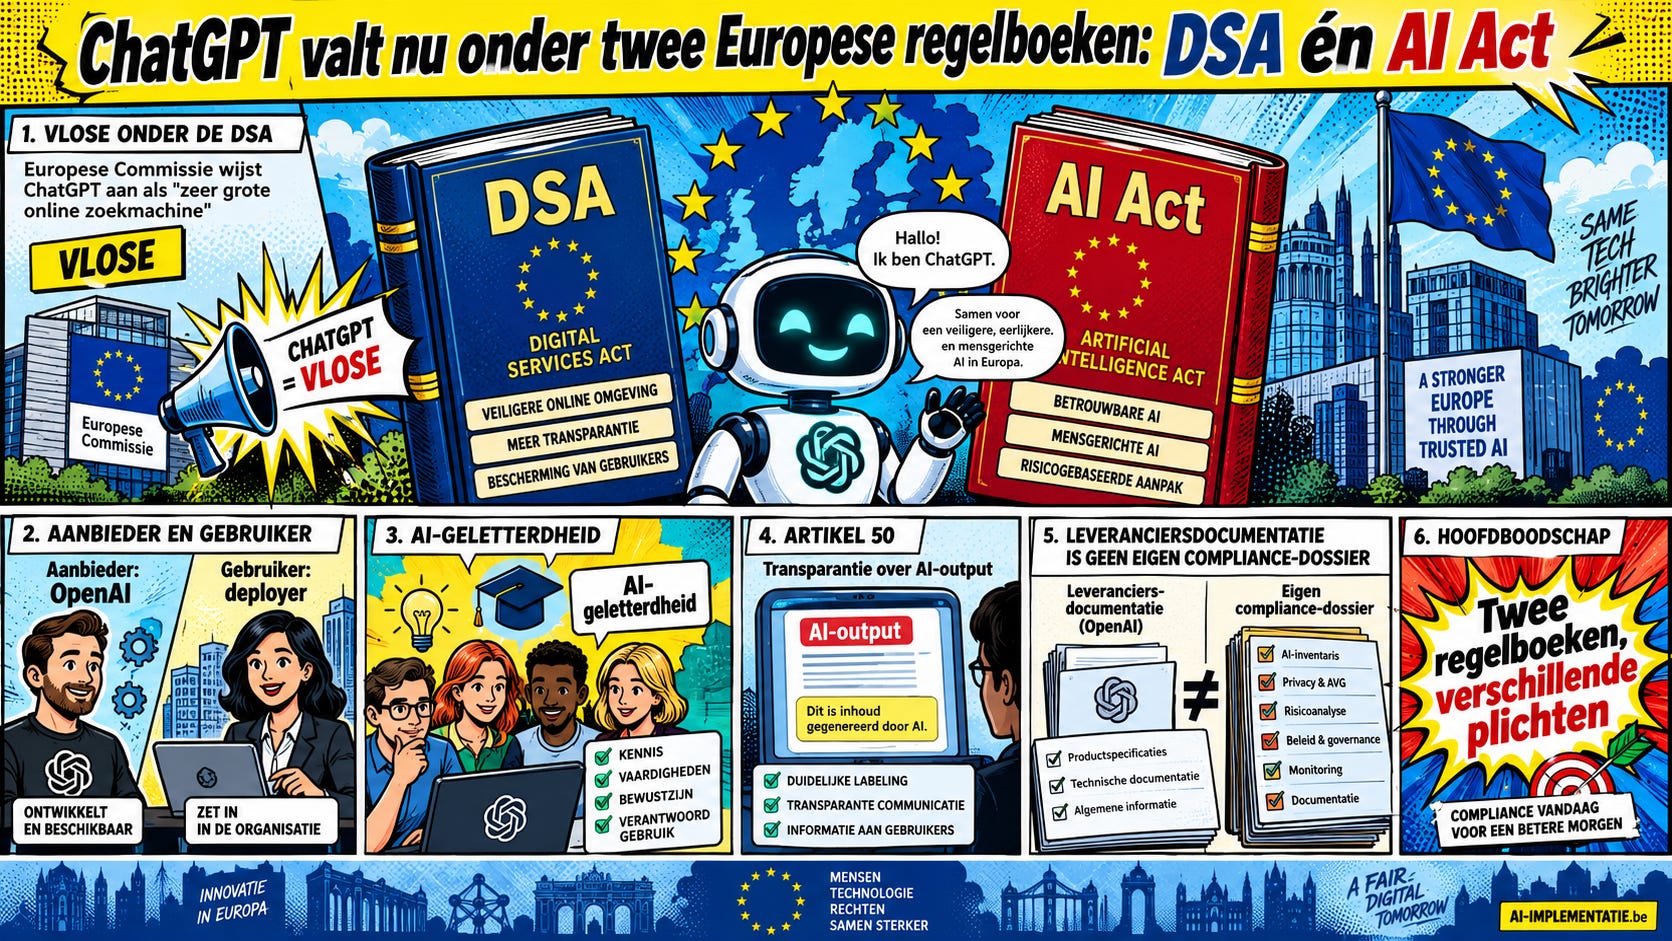
Voor de voorbereidingen van de inhoud en creatie van de visuals wordt (uiteraard) gebruikgemaakt van generatieve AI.
Van AI-regels naar platformregels
De aanwijzing is interessant omdat ChatGPT daardoor expliciet binnen twee verschillende Europese regelgevingskaders valt. De AI Act richt zich op AI-systemen en -modellen: wie ze aanbiedt, ontwikkelt, inzet en welke risico’s of transparantieverplichtingen daarbij horen.
De Digital Services Act kijkt naar de online dienst zelf en naar de maatschappelijke impact die ontstaat wanneer zo’n dienst op zeer grote schaal wordt gebruikt.
Voor ChatGPT betekent dat onder meer dat OpenAI systemische risico’s moet identificeren en beperken. De Commissie noemt risico’s rond illegale inhoud, bescherming van minderjarigen, lichamelijk en mentaal welzijn, grondrechten, verkiezingsprocessen en openbare veiligheid.
Daarmee wordt ChatGPT juridisch steeds minder behandeld als alleen een AI-chatbot. De Europese wetgever kijkt ook naar het platformeffect van de dienst en naar de rol van ChatGPT als toegangspoort tot informatie.
Voor bedrijven verandert hun rol niet automatisch
Voor organisaties die ChatGPT gebruiken is een belangrijk onderscheid nodig.
Dat OpenAI onder de DSA als zeer grote online zoekmachine wordt aangewezen, betekent niet dat een bedrijf dat ChatGPT gebruikt zelf een VLOSE wordt. De extra DSA-verplichtingen rusten in eerste instantie op OpenAI Ireland als aanbieder van de aangewezen dienst.
Organisaties hebben daarnaast hun eigen verplichtingen onder de AI Act. Wanneer medewerkers bestaande generatieve AI gebruiken voor hun werk, zal de organisatie doorgaans als deployer van een AI-systeem optreden. Die rol kan veranderen wanneer een onderneming zelf AI-systemen ontwikkelt, substantieel wijzigt, onder eigen naam aanbiedt of integreert in een eigen product of dienst.
De wettelijke verplichtingen moeten daarom altijd worden beoordeeld vanuit de eigen toepassing en niet alleen vanuit de regelgeving waaraan de leverancier voldoet.
AI-geletterdheid geldt al
Een van die verplichtingen is Artikel 4 van de AI Act, over AI-geletterdheid.
Sinds 2 februari 2025 moeten aanbieders en deployers maatregelen nemen om de AI-geletterdheid te ondersteunen van werknemers en andere personen die namens hen met AI-systemen werken. De verplichting schrijft geen universeel opleidingsniveau voor, maar organisaties moeten wel rekening houden met kennis, ervaring en de context waarin AI wordt gebruikt.
Daarnaast zijn sinds 2 augustus 2026 de transparantieregels van Artikel 50 van toepassing. Afhankelijk van de toepassing kunnen die verplichtingen liggen bij de aanbieder, de deployer of beide. Zo gelden onder meer regels voor het informeren van mensen wanneer zij rechtstreeks met bepaalde AI-systemen communiceren en voor het openbaar maken van bepaalde deepfakes en AI-gegenereerde teksten over onderwerpen van algemeen belang.
Leveranciersdocumentatie is geen eigen compliance-dossier
Voor bedrijven ontstaat daarmee een belangrijk praktisch punt.
De risicoanalyses en transparantierapporten die OpenAI onder de DSA moet produceren kunnen waardevolle informatie opleveren over ChatGPT. Maar zo’n leveranciersdocument vervangt niet automatisch de eigen AI-inventaris, privacyanalyse, AI-geletterdheidsmaatregelen of beoordeling van Artikel 50.
De DSA en AI Act leggen verplichtingen bij verschillende partijen en vanuit verschillende rollen.
Dat maakt leveranciersinformatie wel waardevol, maar vooral als input. Organisaties kunnen die gegevens gebruiken om hun eigen risicoanalyse en governance te versterken. Ze kunnen er alleen niet uit concluderen dat hun eigen AI-gebruik automatisch conform de regels is omdat de leverancier aan zijn verplichtingen voldoet.
AI-compliance verschuift steeds meer van één regelboek naar een combinatie van regels, rollen en verantwoordelijkheden. Voor bedrijven wordt het dus cruciaal om precies te weten welke verplichtingen bij de leverancier liggen, en welke bij henzelf.