
Europa zet een belangrijke stap richting de praktische invoering van het Digital Product Passport. CEN en CENELEC publiceerden zopas twee nieuwe standaarden die bepalen hoe toegangsrechten, vertrouwelijkheid, beveiliging en betrouwbaarheid van DPP-data moeten worden georganiseerd. Daarmee is het technische pakket van acht kernstandaarden compleet. Zes daarvan zijn al opgenomen in het Publicatieblad van de EU; voor de twee nieuwste standaarden wordt die Europese erkenning binnenkort verwacht.
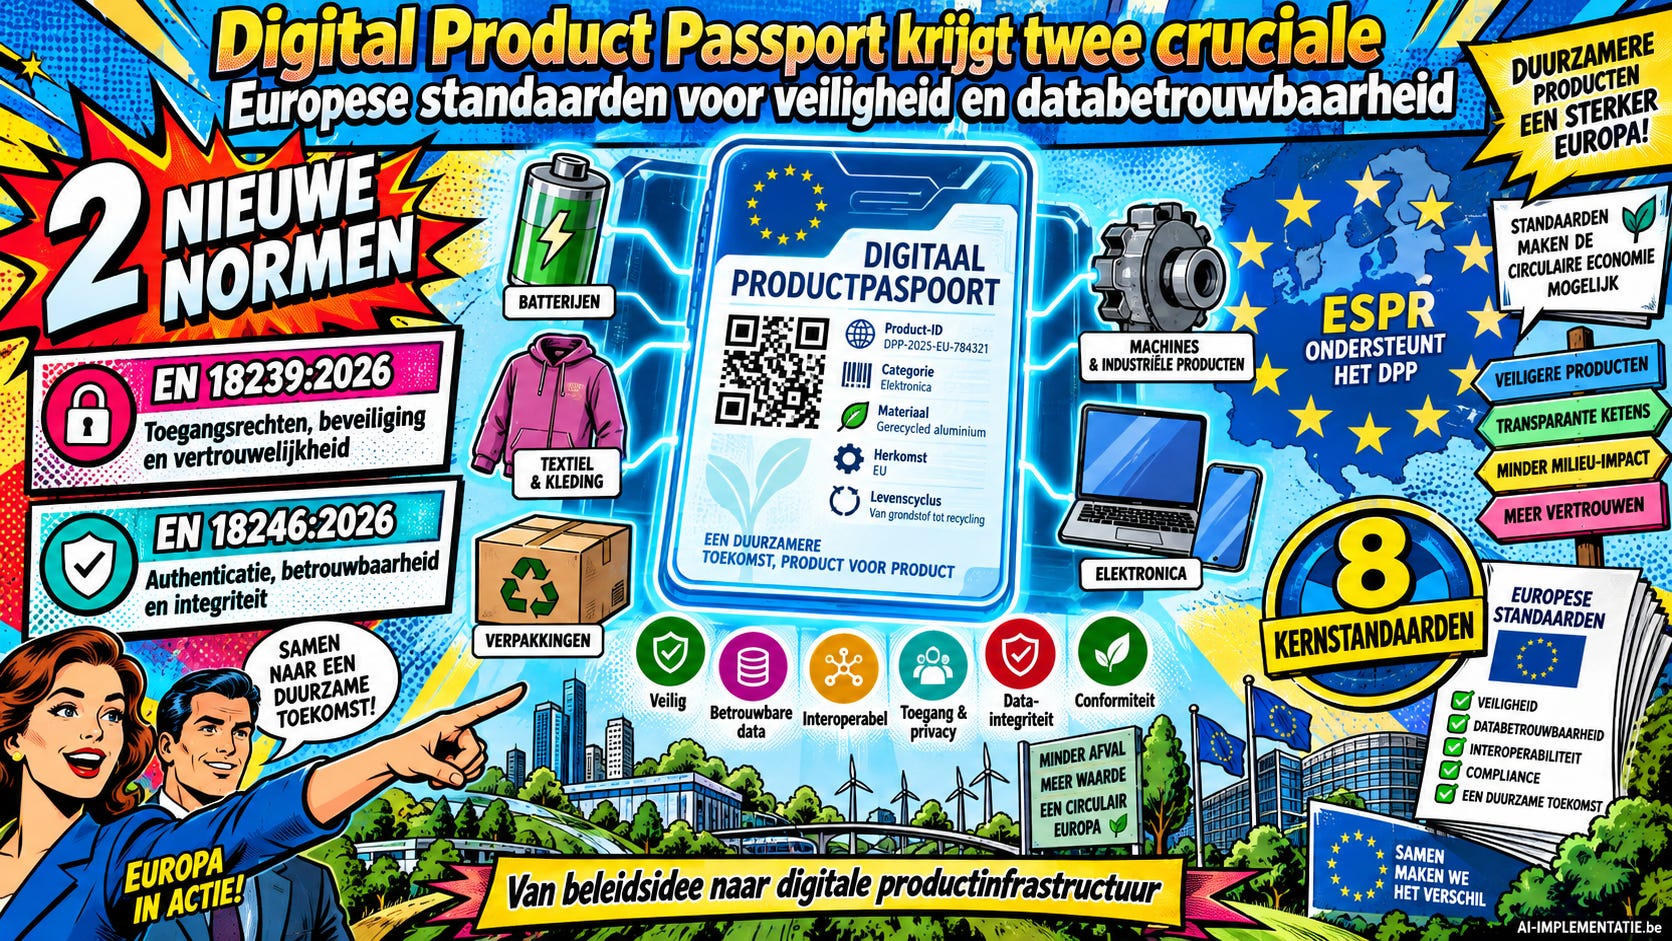
Voor de voorbereidingen van de inhoud en creatie van de visuals wordt (uiteraard) gebruikgemaakt van generatieve AI.
Digital Product Passport
Het Digital Product Passport, kortweg DPP, is een van de belangrijkste digitale bouwstenen onder de Europese Ecodesign for Sustainable Products Regulation (ESPR). Het idee is eenvoudig, maar technisch ambitieus: producten krijgen een digitaal paspoort waarin relevante informatie over onder meer identiteit, samenstelling, duurzaamheid, herstelling, hergebruik en recycling gedurende hun levenscyclus toegankelijk kan worden gemaakt.
Maar om miljoenen producten, fabrikanten, databronnen en softwaresystemen met elkaar te laten communiceren, is meer nodig dan een QR-code en een webpagina. Europa heeft een gemeenschappelijk technisch fundament nodig.
Precies daar moeten de acht DPP-standaarden van CEN-CLC/JTC 24 ‘Digital Product Passport – Framework and System’ voor zorgen. Met de publicatie van EN 18239:2026 en EN 18246:2026 is dat basispakket nu compleet.
Twee ontbrekende stukken van de DPP-puzzel
De eerste nieuwe standaard, EN 18239:2026, behandelt Access rights management, information system security, and business confidentiality.
Dat onderwerp is cruciaal, omdat niet alle informatie in een productpaspoort voor iedereen zichtbaar hoeft te zijn. Een consument, recycler, fabrikant, douaneautoriteit of markttoezichthouder kan afhankelijk van het product en de toepasselijke regelgeving toegang nodig hebben tot verschillende soorten informatie.
EN 18239 beschrijft daarom het kader voor het beheer van toegangsrechten, IT-beveiliging, gegevensbescherming en vertrouwelijke bedrijfsinformatie. De standaard houdt er tegelijk rekening mee dat publieke DPP-informatie zonder toegangsbeperkingen leesbaar moet blijven. Welke actoren uiteindelijk precies welke gegevens mogen zien, wordt verder vastgelegd in de toepasselijke productspecifieke Europese regelgeving.
Dat onderscheid is belangrijk. Het DPP wordt dus geen volledig open databank waarin automatisch alle bedrijfsinformatie zichtbaar is. Het systeem moet verschillende toegangsniveaus kunnen ondersteunen.
Een consument kan bijvoorbeeld bepaalde duurzaamheids- of productinformatie krijgen, terwijl een toezichthouder toegang kan krijgen tot gegevens die voor de gewone gebruiker niet beschikbaar zijn.
Hoe weet je of DPP-data betrouwbaar zijn?
De tweede standaard, EN 18246:2026, behandelt een ander fundamenteel probleem: data authentication, reliability and integrity.
Een digitaal productpaspoort heeft immers weinig waarde wanneer niet kan worden nagegaan of de informatie authentiek is of onderweg werd gewijzigd.
EN 18246 beschrijft daarom eisen en technische kaders voor veilige informatieverwerking en communicatie. De standaard moet helpen waarborgen dat gegevens tijdens de uitwisseling integer, authentiek en betrouwbaar blijven en bevat onder meer een kader voor elektronisch ondertekende dataconstructies in omgevingen waarin meerdere partijen samenwerken.
Dat kan belangrijk worden in complexe productketens. Productinformatie kan tijdens de levenscyclus afkomstig zijn van fabrikanten, leveranciers, importeurs, reparateurs, refurbishers, recyclers en andere partijen.
Het Digital Product Passport moet dus niet alleen informatie opslaan, maar ook vertrouwen mogelijk maken in wie de informatie heeft aangeleverd en of ze sindsdien ongewijzigd is gebleven.
Dat sluit rechtstreeks aan bij de ESPR. Artikel 11 bepaalt onder meer dat authenticiteit, betrouwbaarheid en integriteit van DPP-data moeten worden gewaarborgd en dat digitale productpaspoorten met een hoog niveau van beveiliging en privacy moeten worden ontworpen en gebruikt.
De technische basis bestaat nu uit acht standaarden
De twee nieuwe documenten vullen zes standaarden aan die eerder dit jaar al werden gepubliceerd en waarvan de referenties op 15 juli 2026 in het Publicatieblad van de Europese Unie verschenen:
- EN 18216:2026 voor protocollen voor gegevensuitwisseling;
- EN 18219:2026 voor unieke identificatoren;
- EN 18220:2026 voor datadragers;
- EN 18221:2026 voor opslag, archivering en persistentie van data;
- EN 18222:2026 voor API’s voor beheer en doorzoekbaarheid van de levenscyclus van het productpaspoort;
- EN 18223:2026 voor systeeminteroperabiliteit.
Samen met EN 18239 en EN 18246 vormen deze documenten het horizontale technische raamwerk waarmee verschillende DPP-systemen met elkaar moeten kunnen samenwerken.
De standaarden zijn bewust productonafhankelijk ontworpen. Ze bepalen dus niet welke CO₂-gegevens, materiaalsamenstellingen, reparatie-instructies of recyclinginformatie bijvoorbeeld in het paspoort van een batterij, staalproduct of kledingstuk moeten staan.
Dat soort inhoud wordt per productgroep geregeld via Europese productwetgeving en gedelegeerde handelingen. CEN en CENELEC richten zich hier vooral op de technische infrastructuur waarmee die gegevens betrouwbaar kunnen worden geïdentificeerd, opgeslagen, gevonden, uitgewisseld en beveiligd.
Waarom publicatie in het EU-Publicatieblad belangrijk is
Er is nog een belangrijk juridisch onderscheid.
De zes eerste standaarden zijn al officieel geciteerd in het Official Journal of the European Union via Uitvoeringsbesluit (EU) 2026/1736. De Europese Commissie bevestigde daarbij dat deze normen voldoen aan de relevante eisen van artikelen 10 en 11 van de ESPR.
Voor EN 18239 en EN 18246 is die stap op het moment van publicatie van dit artikel nog niet afgerond. CEN en CENELEC verwachten dat ook deze twee standaarden binnenkort in het Publicatieblad worden geciteerd. De Europese Commissie voorziet in haar DPP-planning eveneens een uitvoeringsbesluit voor de resterende twee standaarden in september 2026.
Dat is meer dan administratieve formaliteit. Zodra een geharmoniseerde standaard officieel in het Publicatieblad is geciteerd, kan correcte toepassing ervan een vermoeden van conformiteit opleveren voor de wettelijke eisen die door die standaard worden afgedekt.
Voor bedrijven betekent dat niet dat de standaard zelf automatisch voor iedere onderneming verplicht wordt. Het betekent wel dat toepassing ervan een erkende route biedt om aan te tonen dat bepaalde technische verplichtingen uit de ESPR correct zijn ingevuld. Dat kan de juridische onzekerheid en de bewijslast bij compliance aanzienlijk verkleinen.
Het DPP is ondertussen geen toekomstproject meer
De timing van de twee nieuwe standaarden is belangrijk. De Europese Commissie heeft de Digital Product Passport Registry op 20 juli 2026 operationeel gemaakt. Die infrastructuur vormt een centrale schakel in het Europese DPP-systeem en moet economische operatoren toelaten om vereiste productinformatie te registreren en interoperabel beschikbaar te maken.
De eerste grote praktijktest komt snel.
Vanaf 18 februari 2027 wordt het batterijpaspoort verplicht voor bepaalde batterijcategorieën, waaronder batterijen voor elektrische voertuigen, batterijen voor lichte vervoermiddelen en industriële batterijen met een capaciteit van meer dan 2 kWh. Het batterijpaspoort gebruikt daarbij het gemeenschappelijke technische DPP-raamwerk dat onder de ESPR wordt ontwikkeld.
Andere productgroepen volgen later.
Dat maakt de standaarden niet alleen relevant voor compliance-afdelingen. Ook softwareleveranciers, productontwikkelaars, ERP- en PLM-teams, databedrijven, fabrikanten, importeurs, recyclers en aanbieders van DPP-platformen krijgen ermee te maken.
Van QR-code naar Europese data-infrastructuur
Het Digital Product Passport wordt soms voorgesteld als een digitale fiche die via een QR-code op een product kan worden geopend. Technisch gezien gaat het om veel meer.
De ESPR vereist onder meer dat DPP-data interoperabel, waar relevant machineleesbaar, gestructureerd, doorzoekbaar en overdraagbaar zijn via een open netwerk zonder vendor lock-in. De toegang moet afhankelijk van de gebruiker kunnen worden geregeld en het paspoort moet gedurende de voorgeschreven periode beschikbaar blijven.
Met de acht standaarden krijgt dat abstracte wettelijke concept steeds meer een concrete architectuur.
Unieke identificatoren verbinden een fysiek product met zijn digitale identiteit. Datadragers maken die identiteit toegankelijk. API’s verbinden toepassingen met het paspoort. Uitwisselingsprotocollen regelen hoe systemen gegevens delen. Regels rond opslag zorgen ervoor dat informatie beschikbaar blijft. Interoperabiliteitsregels moeten voorkomen dat elk bedrijf zijn eigen afgesloten DPP-eiland bouwt.
EN 18239 voegt daar nu toegangscontrole en vertrouwelijkheid aan toe, terwijl EN 18246 moet helpen garanderen dat de gegevens waarop gebruikers vertrouwen ook daadwerkelijk authentiek en intact zijn.
Daarmee verschuift het Digital Product Passport snel van Europees beleidsconcept naar praktische digitale infrastructuur.
Voor ondernemingen die producten op de Europese markt brengen, is het daarom verstandig om het DPP niet langer uitsluitend als een toekomstige duurzaamheidsverplichting te bekijken. Het raakt ook rechtstreeks aan dataarchitectuur, productidentificatie, cybersecurity, toegangsbeheer, supplychain-integratie en software-interoperabiliteit.
De twee nieuwe standaarden maken vooral één ding duidelijk: Europa wil niet alleen bepalen welke informatie over een product beschikbaar moet zijn, maar bouwt tegelijk de technische regels voor hoe die informatie veilig, betrouwbaar en tussen systemen uitwisselbaar moet worden gemaakt.