
Een AI-leverancier legt een ISO 42001-certificaat op tafel. De organisatie heeft haar AI-beleid laten beoordelen, beschikt over procedures voor risicobeheer en heeft verantwoordelijkheden formeel vastgelegd. Voor een inkoper of complianceverantwoordelijke klinkt dat geruststellend. Maar mag je daaruit concluderen dat de leverancier aan de Europese AI Act voldoet?
Nee.
ISO/IEC 42001 is een internationale norm voor het beheer van AI binnen organisaties. De AI Act is Europese wetgeving die concrete verplichtingen oplegt aan aanbieders, gebruikers en andere betrokken partijen.
Die twee kunnen elkaar versterken, maar ze hebben niet dezelfde juridische betekenis. Dat onderscheid wordt belangrijker nu steeds meer organisaties ISO 42001-certificering gebruiken om hun AI-governance aantoonbaar te maken. Een certificaat kan waardevol zijn, zolang niemand er meer juridische zekerheid aan toeschrijft dan het daadwerkelijk biedt.
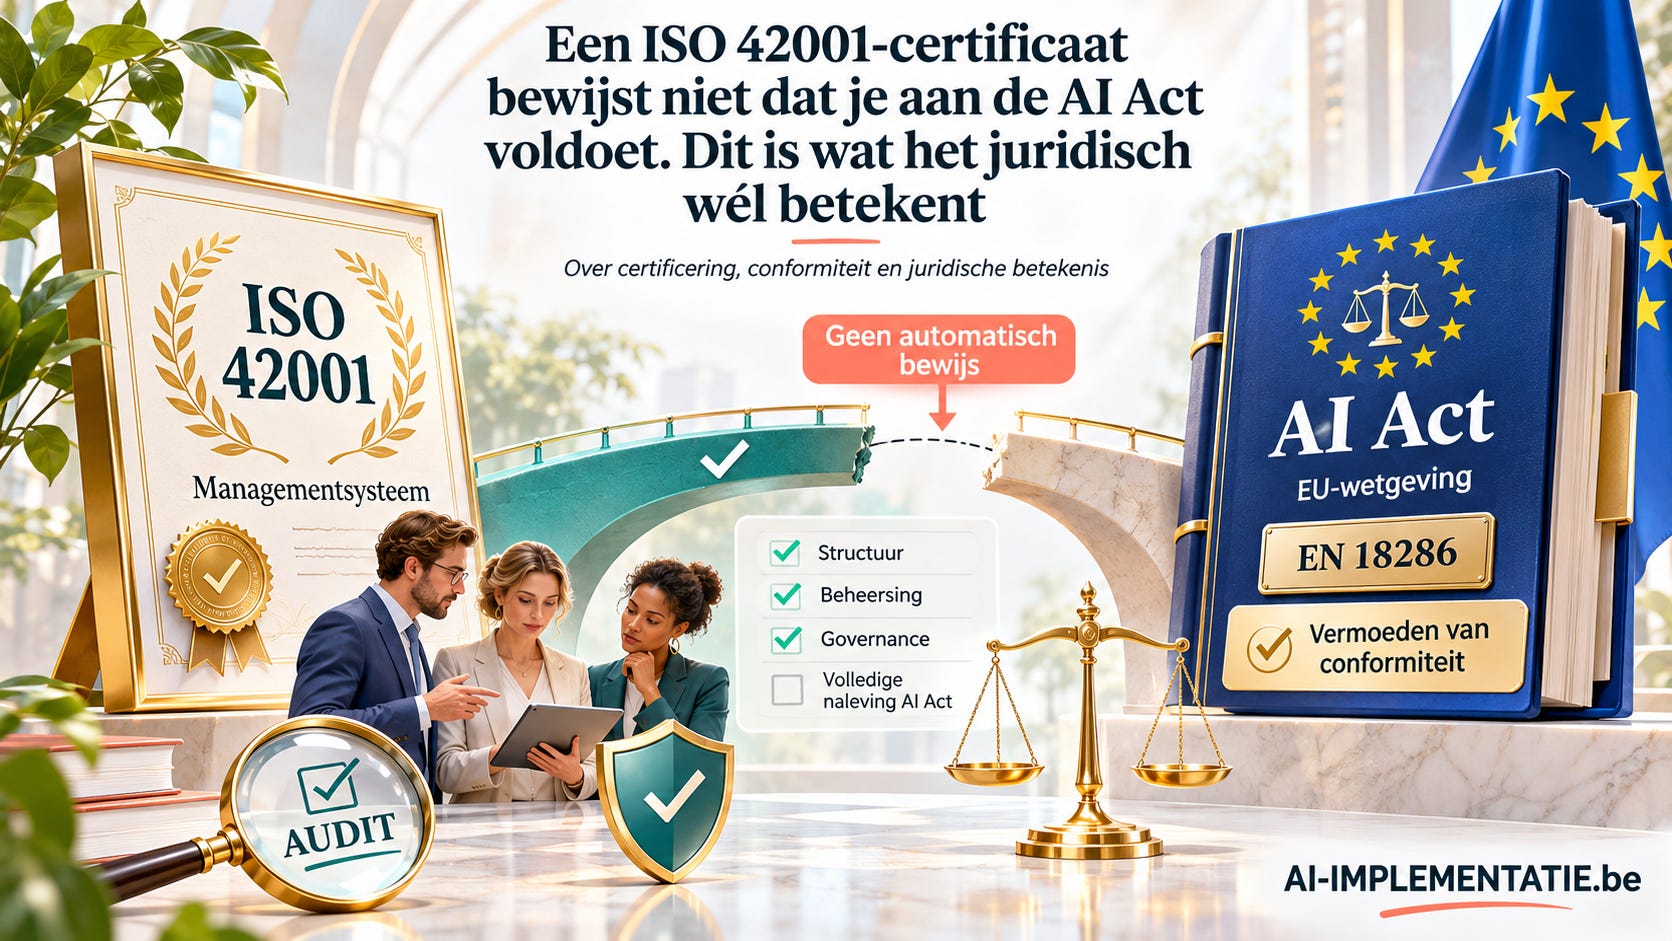
Voor de voorbereidingen van de inhoud en creatie van de visuals wordt (uiteraard) gebruikgemaakt van generatieve AI.
Een goed beheersysteem is nog geen wettelijk goedgekeurd AI-systeem
ISO/IEC 42001 beschrijft hoe een organisatie een AI-managementsysteem kan opzetten, onderhouden en verbeteren.
De norm behandelt onder meer beleid, verantwoordelijkheden, risicobeoordeling, interne controles, documentatie en continue verbetering.
Een organisatie die volgens ISO 42001 is gecertificeerd, heeft laten beoordelen of haar managementsysteem voldoet aan de eisen van die norm, binnen de vastgestelde certificeringsscope.
Dat zegt iets over de manier waarop ze AI beheert. Maar het betekent niet dat elk AI-systeem dat de organisatie ontwikkelt of gebruikt afzonderlijk aan de Europese wetgeving is getoetst.
Neem een onderneming die verschillende AI-toepassingen inzet: een chatbot voor klantenservice, een systeem voor documentanalyse en software die sollicitanten helpt beoordelen. Die toepassingen kunnen onder verschillende bepalingen van de AI Act vallen. Sommige verplichtingen richten zich op de aanbieder, andere op de organisatie die het systeem gebruikt.
Een ISO 42001-certificaat maakt dat onderscheid niet overbodig.
Het kan aantonen dat de onderneming een gestructureerde aanpak heeft voor AI-risico’s. Maar het bevestigt niet automatisch dat de sollicitatietoepassing aan alle toepasselijke hoogrisicoverplichtingen voldoet, of dat de chatbot correct aan de transparantieregels beantwoordt.
Daarvoor is een afzonderlijke juridische en technische beoordeling nodig.
Waarom artikel 40 van de AI Act zo belangrijk is
De AI Act kent aan bepaalde technische normen een bijzondere juridische betekenis toe. Artikel 40 regelt het zogenoemde vermoeden van conformiteit.
Wanneer een hoogrisico-AI-systeem voldoet aan een toepasselijke Europese geharmoniseerde norm waarvan de referentie in het Publicatieblad van de Europese Unie is bekendgemaakt, wordt het systeem vermoed te voldoen aan de wettelijke eisen die door die norm worden bestreken.
Dat is een belangrijk voordeel voor aanbieders.
Zij kunnen een erkende norm gebruiken om aan te tonen hoe ze specifieke wettelijke verplichtingen invullen. Het vermoeden van conformiteit geeft die aanpak een formele juridische basis.
Maar er gelden twee beperkingen.
Ten eerste moet het gaan om een geharmoniseerde norm met de vereiste officiële publicatie. Niet iedere internationale of Europese norm krijgt automatisch die status. Ten tweede geldt het vermoeden alleen voor de eisen die de betrokken norm daadwerkelijk dekt.
Een norm over kwaliteitsmanagement bewijst dus niet vanzelf dat een AI-systeem ook voldoet aan alle verplichtingen rond trainingsdata, transparantie, menselijke controle of cyberbeveiliging.
ISO/IEC 42001 heeft volgens de beschreven juridische stand van zaken niet de status die nodig is om zelfstandig zo’n vermoeden van conformiteit onder artikel 40 te creëren.
Een ISO 42001-certificaat kan daarom niet worden gebruikt als algemene juridische verklaring dat een organisatie aan de AI Act voldoet.
EN 18286 heeft wél een andere juridische positie
Sinds oktober 2026 is er een belangrijk onderscheid bij gekomen. De Europese Commissie heeft de referentie van EN 18286:2026 gepubliceerd in het Publicatieblad van de EU.
De volledige titel luidt Artificial intelligence – Quality management system for EU AI Act regulatory purposes.
Die norm is specifiek ontwikkeld voor het kwaliteitsmanagementsysteem dat aanbieders van hoogrisico-AI-systemen volgens artikel 17 van de AI Act moeten onderhouden.
Dat maakt EN 18286 juridisch anders dan ISO 42001.
Een aanbieder die de toepasselijke onderdelen van EN 18286 correct naleeft, kan zich beroepen op een vermoeden van conformiteit voor de eisen van artikel 17 die de norm bestrijkt.
Dat betekent niet dat de volledige AI-toepassing daarmee is goedgekeurd.
Artikel 17 gaat over het kwaliteitsmanagementsysteem van de aanbieder. De AI Act bevat daarnaast afzonderlijke verplichtingen rond onder meer risicobeheer, datagovernance, technische documentatie, logging, menselijke controle en robuustheid.
Die verplichtingen moeten nog altijd worden beoordeeld voor zover ze niet door de betreffende geharmoniseerde norm worden gedekt. Het verschil tussen beide normen is dus niet dat de ene nuttig is en de andere niet.
ISO 42001 helpt een organisatie haar AI-governance in te richten. EN 18286 is specifiek afgestemd op de wettelijke kwaliteitsmanagementvereisten voor aanbieders van hoogrisico-AI.
De normen kunnen naast elkaar worden gebruikt. Een bestaande ISO 42001-structuur kan bijvoorbeeld dienen als organisatorische basis waarop de aanvullende eisen van EN 18286 worden uitgewerkt.
Maar wie beide normen als juridisch gelijkwaardig presenteert, miskent het bijzondere effect van Europese harmonisatie.
Een gecertificeerde leverancier ontslaat de klant niet van zijn verplichtingen
Ook bij de aankoop van AI-systemen ontstaat gemakkelijk verwarring. Stel dat een onderneming een AI-oplossing aanschaft van een leverancier met een ISO 42001-certificaat.
Dat certificaat kan een positief signaal zijn. Het wijst erop dat de leverancier zijn AI-managementsysteem volgens een erkend internationaal kader heeft laten beoordelen.
Maar de klant moet nog altijd bepalen welke rol hij zelf onder de AI Act vervult.
De wet maakt onder meer onderscheid tussen een provider, die een AI-systeem ontwikkelt of onder zijn naam op de markt brengt, en een deployer, die het systeem onder zijn verantwoordelijkheid gebruikt.
Die rollen brengen verschillende verplichtingen mee. Een leverancier kan zijn eigen processen goed hebben ingericht, terwijl de klant het systeem inzet in een context waarvoor aanvullende wettelijke eisen gelden.
Denk aan een AI-toepassing die oorspronkelijk is ontwikkeld voor algemene tekstverwerking, maar door een organisatie wordt gebruikt om personeelsbeslissingen te ondersteunen. De manier waarop het systeem wordt ingezet, kan juridisch bepalend zijn.
Het certificaat van de leverancier beantwoordt niet automatisch de vraag of dat concrete gebruik is toegestaan, welke verplichtingen gelden en wie daarvoor verantwoordelijk is.
Daarom moet een organisatie bij de aankoop van AI niet alleen certificaten verzamelen, maar ook begrijpen welk systeem ze precies koopt en waarvoor ze het wil gebruiken.
Zelfs een formele conformiteitsbeoordeling is geen blanco cheque
Dezelfde voorzichtigheid geldt voor het begrip conformiteitsbeoordeling.
Voor hoogrisico-AI voorziet de AI Act in procedures waarmee aanbieders moeten aantonen dat hun systemen aan de relevante eisen voldoen.
Afhankelijk van het type systeem kan dat gebeuren via interne controle of met betrokkenheid van een aangemelde instantie. Zo’n beoordeling heeft betrekking op een concreet systeem, binnen een bepaalde configuratie en toepassingscontext.
Wanneer een hoogrisicosysteem later wordt gewijzigd, kan een nieuwe conformiteitsbeoordeling vereist zijn. Een eerdere beoordeling blijft dus niet onder alle omstandigheden geldig.
Dat is relevant voor AI, omdat modellen en toepassingen voortdurend veranderen. Een leverancier kan een nieuwe modelversie uitbrengen, extra functies toevoegen of de toepassing aanpassen voor een andere sector. Daardoor kan de oorspronkelijke beoordeling onvoldoende worden voor de gewijzigde situatie.
Wie de juridische status van een AI-systeem wil beoordelen, moet daarom verder kijken dan de aanwezigheid van een certificaat. Het gaat om de wettelijke verplichting, de betrokken systeemversie, het beoogde gebruik en het bewijs dat specifiek daarvoor beschikbaar is.
Wachten tot 2027 is geen optie
De gefaseerde invoering van de AI Act zorgt voor een tweede misverstand: dat organisaties voorlopig nog geen verplichtingen hebben.
Voor bepaalde hoogrisicosystemen gelden inderdaad latere toepassingsdata.
Volgens de beschreven wijzigingen via de Digital Omnibus worden de regels voor hoogrisicotoepassingen uit bijlage III van toepassing op 2 december 2027. Voor hoogrisico-AI die onderdeel is van gereguleerde producten uit bijlage I geldt 2 augustus 2028.
Maar andere onderdelen van de AI Act zijn al eerder van kracht geworden.
De verboden AI-praktijken en verplichtingen rond AI-geletterdheid gelden sinds 2 februari 2025. De regels voor general-purpose AI zijn sinds augustus 2025 van toepassing. Ook de transparantieverplichtingen van artikel 50 gelden inmiddels.
Een organisatie die wacht met haar AI-governance tot alle hoogrisicoregels van toepassing zijn, kan dus verplichtingen missen die vandaag al gelden.
Daar ligt juist een praktische rol voor ISO 42001.
De norm kan helpen om een inventaris van AI-systemen op te bouwen, verantwoordelijkheden vast te leggen, risico’s te documenteren en controles structureel op te volgen. Dat werk hoeft niet te wachten op de volgende wettelijke deadline.
Maar het managementsysteem moet vervolgens wel worden gekoppeld aan de concrete eisen van de AI Act. Anders ontstaat een goed georganiseerd complianceproces zonder zekerheid dat de juiste wettelijke verplichtingen worden afgedekt.
Een certificaat is bewijs, maar niet ieder bewijs heeft dezelfde waarde
Het zou verkeerd zijn om ISO 42001-certificering af te doen als een administratieve oefening zonder juridische betekenis. Een degelijk ingericht managementsysteem kan tijdens een audit of onderzoek relevante documentatie opleveren.
Het kan laten zien wie verantwoordelijk is voor AI-risico’s, hoe beslissingen worden genomen, welke controles plaatsvinden en hoe tekortkomingen worden opgevolgd.
Dat kan belangrijk zijn wanneer een toezichthouder wil begrijpen hoe een organisatie haar verplichtingen beheert. Maar er blijft een verschil tussen bewijs dat een organisatie zorgvuldig handelt en een wettelijk vermoeden dat aan een specifieke verplichting is voldaan. ISO 42001 kan het eerste ondersteunen.
Een toepasselijke geharmoniseerde norm zoals EN 18286 kan, binnen haar vastgelegde reikwijdte, het tweede opleveren. Zelfs dan blijft het noodzakelijk om na te gaan welke onderdelen van de AI Act daadwerkelijk worden bestreken.
Een norm kan immers een specifieke verplichting ondersteunen zonder het volledige juridische kader af te dekken. Dat onderscheid is vooral belangrijk in communicatie met klanten, bestuurders en toezichthouders.
Begin niet bij het certificaat, maar bij de wet
Voor organisaties die hun AI-compliance willen organiseren, ligt de logische volgorde anders dan bij een klassieke certificeringsoefening.
Begin met de AI-systemen die daadwerkelijk worden ontwikkeld of gebruikt. Bepaal vervolgens voor welk doel ze worden ingezet, welke juridische rol de organisatie vervult en welke bepalingen van de AI Act van toepassing zijn.
Daaruit volgt welk bewijs nodig is. Pas daarna wordt duidelijk welke normen kunnen helpen om dat bewijs op een consistente en efficiënte manier te verzamelen.
ISO/IEC 42001 kan de organisatorische structuur leveren. EN 18286 kan aanbieders van hoogrisico-AI ondersteunen bij de specifieke kwaliteitsmanagementverplichtingen van artikel 17. Andere geharmoniseerde normen kunnen, zodra hun referenties officieel zijn gepubliceerd, een vergelijkbare rol spelen voor andere wettelijke eisen.
Die combinatie kan een complianceprogramma sterker maken. Maar geen enkele organisatie wordt automatisch AI Act-compliant door een ISO/IEC 42001-certificaat aan te schaffen.
Een certificaat zegt iets over wat is beoordeeld. De wet bepaalt wat beoordeeld moet worden.
Wie die volgorde omdraait, loopt het risico uitstekend gecertificeerd te zijn en toch precies die verplichting over het hoofd te zien waarop een toezichthouder later zal controleren.