
De EU-lidstaten hebben hun onderhandelingspositie over de Digital Omnibus vastgelegd. Voor bedrijven en organisaties zitten de belangrijkste veranderingen in vier domeinen: pseudonimisering, geautomatiseerde besluitvorming, cookies en datalekken. De bedoeling is om bepaalde verplichtingen eenvoudiger en consistenter te maken, zonder de kern van de GDPR los te laten. De regels zijn nog niet definitief, maar organisaties doen er goed aan nu al te bekijken waar hun processen, contracten en technische systemen geraakt kunnen worden.
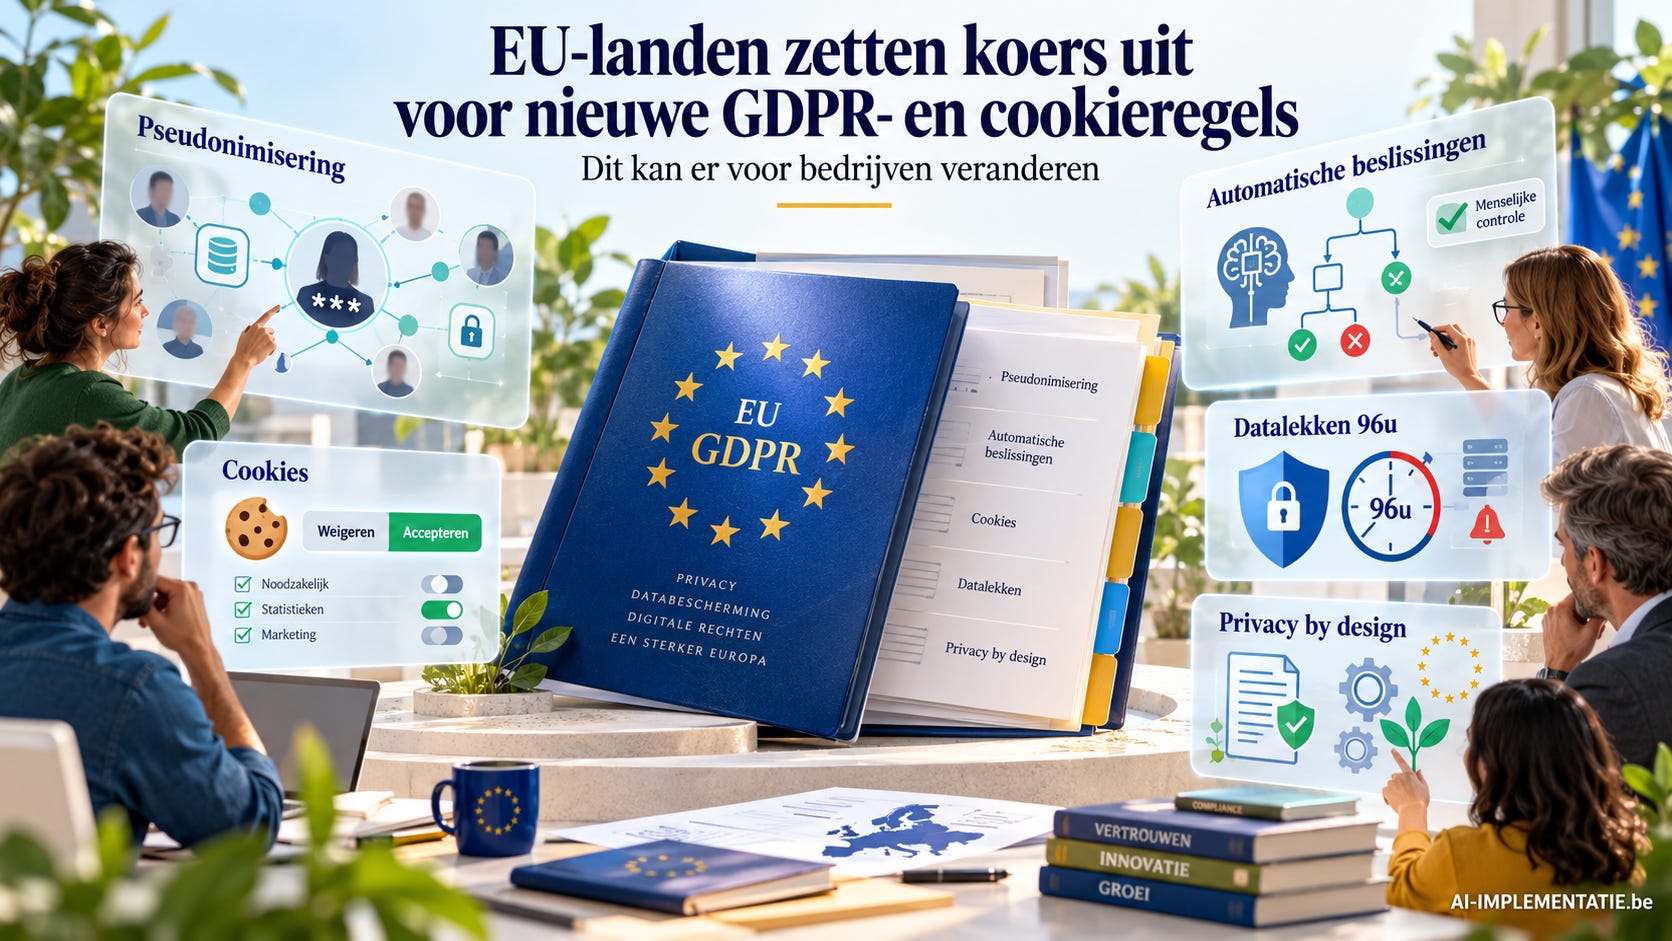
Voor de voorbereidingen van de inhoud en creatie van de visuals wordt (uiteraard) gebruikgemaakt van generatieve AI.
Voorstellen met impact op complianceprocessen
Na maanden onderhandelen hebben de EU-lidstaten op 22 oktober 2026 een gezamenlijk standpunt bereikt over wijzigingen aan de Europese regels rond gegevensbescherming, privacy en cybersecurity.
Voor bedrijven is vooral belangrijk dat dit nog geen nieuwe wet is. Het gaat om de positie waarmee de Raad van de Europese Unie later met het Europees Parlement zal onderhandelen.
Toch is de richting relevant, omdat verschillende voorstellen rechtstreeks kunnen ingrijpen op dagelijkse complianceprocessen.
Pseudonieme data kan in sommige situaties buiten de GDPR vallen
De bestaande definitie van persoonsgegevens blijft behouden. De Raad kiest dus niet voor een brede herdefiniëring van wat persoonsgegevens zijn. Wel komt er een duidelijkere regeling voor pseudonimisering.
Voor bedrijven kan dat belangrijk worden bij data-uitwisseling met externe partijen. Wanneer een derde partij pseudonieme gegevens ontvangt en die persoon redelijkerwijs niet opnieuw kan identificeren, zouden die gegevens voor die ontvanger niet noodzakelijk meer als persoonsgegevens gelden.
Dat betekent echter niet dat een bedrijf zijn data kan pseudonimiseren en daarna de GDPR kan vergeten.
Voor de oorspronkelijke organisatie die de pseudonimisering uitvoert, blijft de GDPR gewoon gelden. Hetzelfde geldt voor verwerkers die namens haar optreden. Zodra een ontvanger voldoende middelen heeft om personen opnieuw te identificeren, komt die verwerking opnieuw volledig binnen het GDPR-kader.
Voor bedrijven betekent dit vooral dat ze duidelijker zullen moeten documenteren wie welke datasets ontvangt, welke aanvullende informatie beschikbaar is en of heridentificatie realistisch mogelijk blijft.
Pseudonimisering kan daardoor interessanter worden als techniek om gegevens gecontroleerd te delen, maar governance blijft essentieel.
Geautomatiseerde besluitvorming blijft mogelijk, maar menselijke controle blijft belangrijk
Artikel 22 blijft het uitgangspunt behouden dat mensen niet zomaar uitsluitend aan volledig geautomatiseerde beslissingen mogen worden onderworpen wanneer die juridische of vergelijkbaar belangrijke gevolgen hebben.
Dat blijft relevant voor toepassingen zoals kredietbeslissingen, verzekeringen, personeelsselectie, fraudedetectie en andere AI-systemen die beslissingen over personen ondersteunen.
De Raad schrapt wel de expliciete formulering over het bestaan van een menselijke alternatieve route. Voor bedrijven verandert de praktische boodschap daardoor minder sterk dan misschien lijkt.
Wie AI inzet voor belangrijke beslissingen moet nog altijd kunnen aantonen waarom automatisering noodzakelijk of rechtmatig is, welke rechtsgrond wordt gebruikt en welke waarborgen bestaan voor betrokken personen.
Organisaties die dergelijke systemen gebruiken, doen er dus goed aan nu al vast te leggen waar de AI beslist, waar een medewerker controleert en op welk moment menselijke tussenkomst verplicht wordt.
Alleen ergens een medewerker in het proces plaatsen, is op zichzelf geen bewijs dat een systeem juridisch veilig is ingericht.
Cookies: mogelijk minder banners, maar niet minder verantwoordelijkheid
Voor veel instellingen en bedrijven zal de cookiehervorming het meest zichtbaar zijn. De Raad wil de cookieregels binnen de ePrivacy-richtlijn houden. Tegelijk worden bepaalde uitzonderingen op toestemming uitgebreid.
Onder strikte voorwaarden zouden cookies zonder voorafgaande toestemming gebruikt kunnen worden voor onder meer noodzakelijke dienstverlening, bepaalde vormen van publieksmeting, technische beveiliging en metingen rond contextuele advertenties.
Dat kan voor websites betekenen dat niet voor iedere technisch nuttige cookie nog automatisch een toestemmingsbanner nodig is.
Maar bedrijven moeten voorzichtig blijven. De uitzonderingen zullen afhangen van het concrete doel van de cookie, de manier waarop gegevens worden gecombineerd en of er sprake is van profilering of verdere verwerking.
Marketing- en analytics-teams zullen daarom hun bestaande cookielandschap opnieuw moeten indelen. Het wordt belangrijker om per cookie exact te weten waarvoor die dient, welke data wordt verzameld en of de verwerking onder een uitzondering kan vallen.
Ook het weigeren van toestemming moet eenvoudiger worden. Gebruikers moeten dat met één klik of een vergelijkbaar eenvoudige handeling kunnen doen. Na een weigering mag voor hetzelfde doel minstens vier maanden niet opnieuw om toestemming worden gevraagd.
Voor bedrijven betekent dit dat consentmanagementplatformen mogelijk moeten worden aangepast. Wie vandaag bij ieder bezoek opnieuw een cookiebanner toont, kan dat model dus niet zomaar blijven gebruiken.
Geen verplichte browserinstellingen voor privacykeuzes
De Commissie had eerder voorgesteld om machineleesbare privacykeuzes vanuit bijvoorbeeld browsers een grotere rol te geven. De Raad schrapt die verplichting.
Dat is voor bedrijven operationeel belangrijk, omdat websites en advertentieplatformen daardoor voorlopig niet verplicht zouden worden om automatisch iedere privacykeuze uit een browserinstelling technisch te respecteren.
Voor organisaties betekent dat minder directe technische aanpassingen dan aanvankelijk gevreesd. Wel blijft het noodzakelijk om eigen toestemmings- en weigeringmechanismen correct te beheren.
Datalekken: meer tijd en een hogere meldingsdrempel
Een andere opvallende wijziging betreft datalekken. Vandaag geldt in veel situaties een meldingstermijn van 72 uur. De Raad wil die verlengen naar 96 uur.
Daarnaast zou een melding aan de toezichthouder alleen nog verplicht zijn wanneer het incident waarschijnlijk een hoog risico vormt voor de rechten en vrijheden van personen.
Voor bedrijven kan dit de administratieve druk verminderen, vooral bij kleinere incidenten. Maar het betekent niet dat organisaties minder zorgvuldig mogen omgaan met datalekken. Ze zullen nog altijd moeten kunnen vaststellen wat er is gebeurd, welke gegevens geraakt zijn en welk risico daarbij hoort.
De interne beoordeling wordt daardoor zelfs belangrijker. Een bedrijf moet kunnen motiveren waarom een incident wel of niet meldingsplichtig was. Incidentresponsprocedures zullen dus mogelijk moeten worden aangepast aan een nieuwe drempel en termijn, maar documentatie van de risicoanalyse blijft cruciaal.
DPIA’s worden waarschijnlijk consistenter in heel Europa
De Raad wil ook meer Europese harmonisatie rond Data Protection Impact Assessments. Vandaag kunnen nationale toezichthouders verschillende lijsten gebruiken van verwerkingen waarvoor een DPIA verplicht of niet verplicht is.
De bedoeling is om meer EU-brede lijsten te gebruiken. Voor internationale bedrijven kan dat positief zijn. Een organisatie die in verschillende lidstaten actief is, krijgt daardoor mogelijk minder uiteenlopende interpretaties per land.
Dat kan complianceprocessen eenvoudiger maken, zeker voor bedrijven die dezelfde AI-, HR- of analysetoepassingen in meerdere Europese landen gebruiken.
Ook verwerkers krijgen meer verantwoordelijkheid
Een andere wijziging raakt bedrijven die als verwerker optreden. De verplichtingen rond gegevensbescherming door ontwerp en standaardinstellingen worden nadrukkelijker uitgebreid naar processors.
Voor softwareleveranciers, cloudbedrijven, SaaS-aanbieders en andere dienstverleners kan dat belangrijk zijn. Privacy by design wordt daardoor minder iets dat uitsluitend bij de klant of verwerkingsverantwoordelijke ligt.
Leveranciers zullen sterker moeten kunnen aantonen dat hun product standaard privacyvriendelijk is ingericht en dat dataminimalisatie, toegangscontrole en veilige standaardinstellingen al in het ontwerp zitten.
Voor bedrijven die software inkopen, wordt het omgekeerd belangrijker om die eisen expliciet in selectieprocedures en contracten op te nemen.
Wat moeten instellingen en bedrijven nu al doen?
De regels zijn nog niet definitief, dus organisaties hoeven hun systemen vandaag niet onmiddellijk om te bouwen. Wel is dit een goed moment om te inventariseren waar de mogelijke impact zit.
Bedrijven kunnen bijvoorbeeld nu al bekijken welke datasets gepseudonimiseerd worden, welke geautomatiseerde beslissingen juridische of financiële gevolgen hebben, welke cookies waarvoor dienen en hoe snel datalekken intern worden beoordeeld.
Ook contracten met verwerkers verdienen aandacht, zeker wanneer privacy by design straks nadrukkelijker een gedeelde verantwoordelijkheid wordt.
De grootste fout zou zijn om te wachten tot de definitieve regelgeving verschijnt en pas daarna te ontdekken dat belangrijke technische of organisatorische aanpassingen nodig zijn.
Minder administratie, maar niet minder verantwoordelijkheid
De richting van de hervorming is duidelijk. De EU probeert een deel van de digitale regelgeving praktischer te maken, met minder administratieve lasten en meer harmonisatie.
Voor bedrijven betekent dat mogelijk minder cookiebanners, ruimere termijnen bij datalekken en duidelijkere regels rond pseudonieme gegevens.
Maar de kern blijft dezelfde: organisaties moeten kunnen uitleggen welke gegevens ze verwerken, waarom ze dat doen, wie toegang heeft en welke risico’s daarbij horen.
De Digital Omnibus lijkt daarom minder op een afbouw van privacyregels dan op een poging om ze op sommige punten praktischer en consistenter te maken.
Voor bedrijven verschuift de uitdaging vooral van algemene compliance naar aantoonbare controle over concrete datastromen, AI-beslissingen en technische processen.