
AI-security krijgt in 2026 een veel concreter speelveld. Nieuwe OWASP-richtlijnen voor LLM-applicaties en AI-agents, MITRE ATLAS, het NIST AI Risk Management Framework en de Europese AI Act vullen elkaar steeds beter aan. Voor bedrijven ontstaat daardoor een bruikbare keten: van technische kwetsbaarheid en aanvalsscenario tot governance, controlemaatregel en wettelijke verplichting. Vooral organisaties die AI-agents toegang geven tot bedrijfsdata, tools en workflows kunnen deze documenten niet langer los van elkaar bekijken.
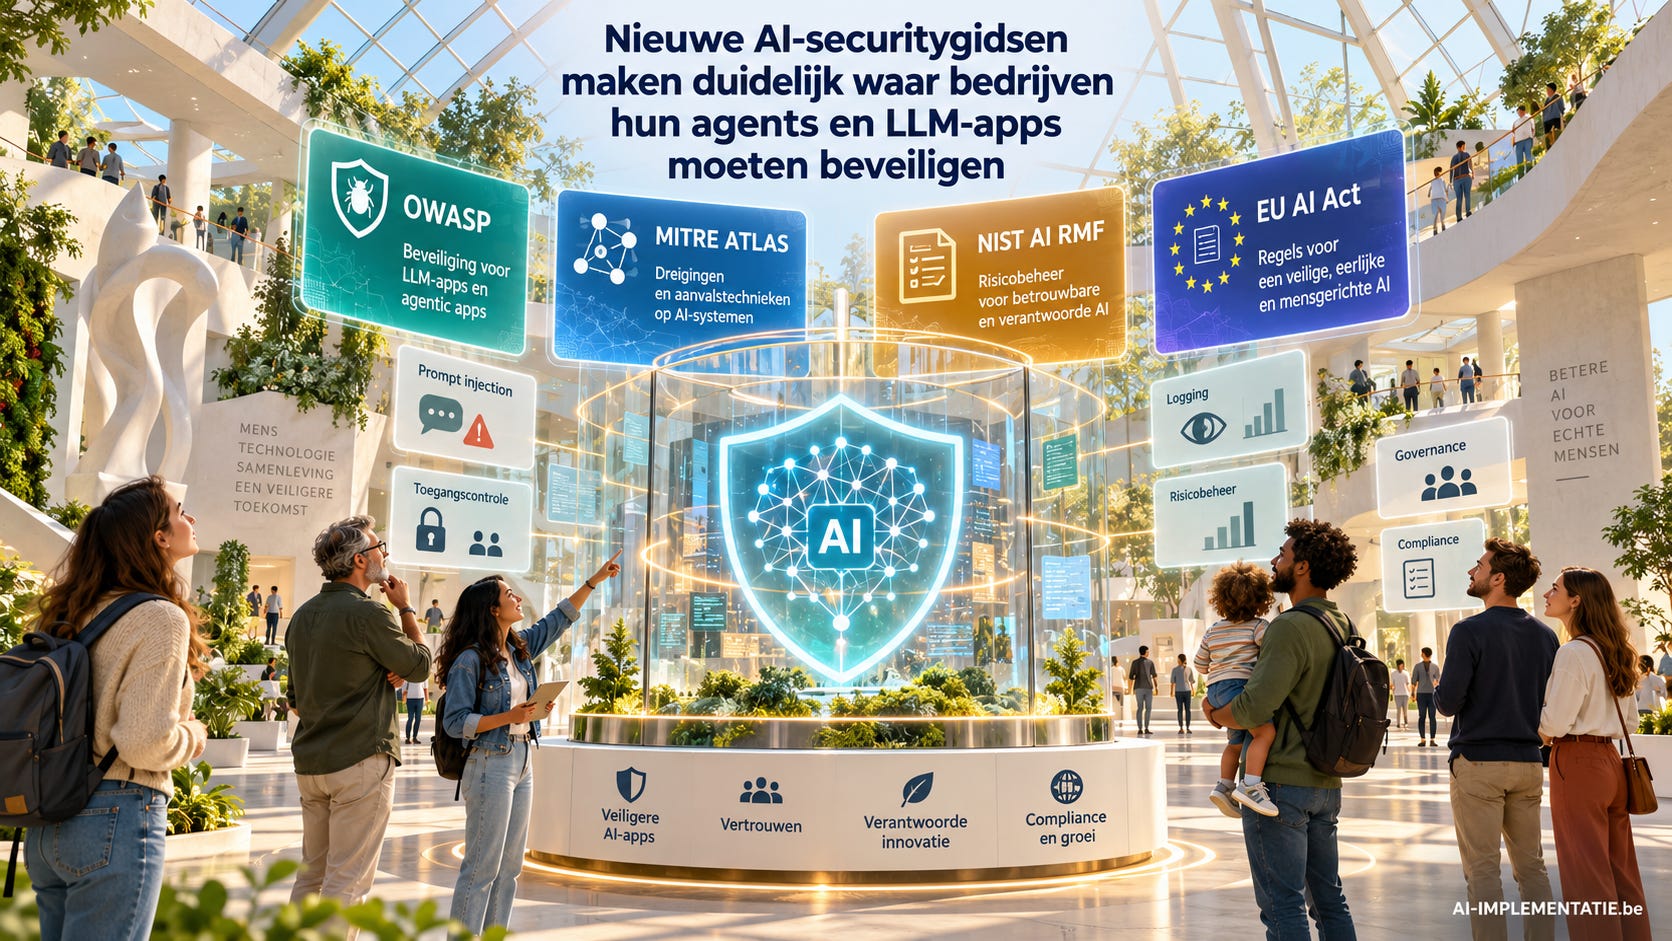
Voor de voorbereidingen van de inhoud en creatie van de visuals wordt (uiteraard) gebruikgemaakt van generatieve AI.
Top 10 for LLM Applications 2026
AI-security gaat inmiddels veel verder dan voorkomen dat een chatbot een vreemd antwoord geeft. Zodra een AI-systeem documenten leest, databases bevraagt, software aanstuurt of zelfstandig acties uitvoert, ontstaat een klassieke securityvraag: wat kan er misgaan als het systeem wordt misleid, verkeerd geconfigureerd of te veel rechten krijgt?
OWASP heeft zijn richtlijnen dit jaar verder aangepast aan die realiteit. De Top 10 for LLM Applications 2026, gepubliceerd in augustus, combineert input van securityprofessionals met gegevens uit duizenden echte beveiligingsincidenten. Daarmee verschuift de lijst van theoretische risico’s steeds meer naar problemen die daadwerkelijk in productieomgevingen voorkomen.
Prompt injection is maar het begin
Voor bedrijven is de OWASP-lijst een goed vertrekpunt om te begrijpen waar LLM-applicaties kwetsbaar zijn. Prompt injection blijft bijvoorbeeld belangrijk, maar het risico wordt veel groter wanneer een model toegang krijgt tot tools, externe databronnen of bedrijfsprocessen.
Dat is precies waarom OWASP daarnaast ook een aparte Top 10 for Agentic Applications heeft. Die richt zich op systemen die niet alleen tekst produceren, maar ook plannen, beslissingen nemen en acties uitvoeren. De lijst werd eind 2025 uitgebracht als 2026-editie en behandelt de beveiligingsproblemen die ontstaan wanneer agents zelfstandig in meerdere stappen werken.
Het verschil is fundamenteel. Een misleid antwoord van een chatbot is vervelend. Een misleide agent met toegang tot CRM, e-mail, bestanden of financiële systemen kan daadwerkelijk iets uitvoeren.
Security verschuift naar wat een agent mág doen
Daarom introduceerde OWASP in september ook de Agent Control Standard, momenteel nog een vroege standaard voor runtimecontrole van AI-agents.
Het uitgangspunt is dat bedrijven niet uitsluitend moeten vertrouwen op goede prompts of veiligheidsinstructies. Ze moeten technisch kunnen zien wat een agent is, welke middelen hij kan gebruiken, wat hij uitvoerde en waarom. Daarnaast moeten regels tijdens de uitvoering kunnen worden afgedwongen.
Voor bedrijven is dat een belangrijke verschuiving. AI-security gaat daardoor steeds minder alleen over het model en steeds meer over identiteit, toegangsrechten, logging, controlepunten en begrenzing van acties.
MITRE en NIST vullen het technische verhaal aan
Waar OWASP kwetsbaarheden structureert, helpt MITRE ATLAS securityteams om aanvallen op AI-systemen te bekijken vanuit aanvalstechnieken en volledige aanvalsketens. Voor organisaties die al met MITRE ATT&CK werken, vormt ATLAS daardoor een herkenbare brug tussen traditionele cybersecurity en AI-security.
Aan de governancekant blijft het NIST AI Risk Management Framework een belangrijke referentie. AI RMF 1.0 wordt momenteel herzien, maar blijft voorlopig de geldende versie. Het framework organiseert AI-risicobeheer rond de functies Govern, Map, Measure en Manage, aangevuld met een praktisch Playbook.
Daarmee krijgen bedrijven twee perspectieven. OWASP en MITRE helpen vooral bij de vraag wat kan worden aangevallen en hoe? NIST helpt bepalen hoe de organisatie zulke risico’s structureel beheert.
De AI Act maakt security ook juridisch relevant
Voor Europese bedrijven komt daar nog een extra dimensie bij: de EU AI Act.
Artikel 15 verplicht aanbieders van hoogrisico-AI-systemen om passende niveaus van nauwkeurigheid, robuustheid en cyberbeveiliging te realiseren. De wet noemt expliciet risico’s zoals data poisoning, model poisoning, adversarial examples, model evasion en andere AI-specifieke kwetsbaarheden.
AI-security is daardoor niet langer uitsluitend een technisch kwaliteitsvraagstuk. Voor bepaalde systemen wordt het ook onderdeel van aantoonbare compliance.
Eén kwetsbaarheid, verschillende frameworks
Het interessante is dat de verschillende werelden steeds beter aan elkaar worden gekoppeld.
OWASP publiceerde in september zijn GenAI Security Industry Framework Crosswalk. Die koppelt 51 AI-kwetsbaarheden uit vier OWASP-bronnen aan controles in momenteel 25 frameworks, waaronder NIST AI RMF, ISO-standaarden, MITRE ATLAS en de EU AI Act.
Dat maakt het praktisch bruikbaar voor bedrijven. Een securityteam kan bijvoorbeeld beginnen bij een concreet prompt-injectionrisico, vervolgens bekijken welke technische maatregel nodig is en daarna dezelfde kwetsbaarheid koppelen aan het governance- of complianceframework waarmee auditors en management werken.
Daarmee ontstaat een volwassenere aanpak van AI-security: niet één lange checklist, maar een verbinding tussen aanval, technische maatregel, bedrijfsrisico en regelgeving.
Voor organisaties die AI-agents daadwerkelijk in productie brengen, wordt dat de belangrijkste les van 2026: wie AI beveiligt, moet niet kiezen tussen cybersecurity en governance. Beide moeten onderdeel worden van hetzelfde systeem.